Tách luồng nội bộ
Tổ chức giao tiếp giữa ứng dụng, database và dịch vụ nền theo đường đi được xác định.
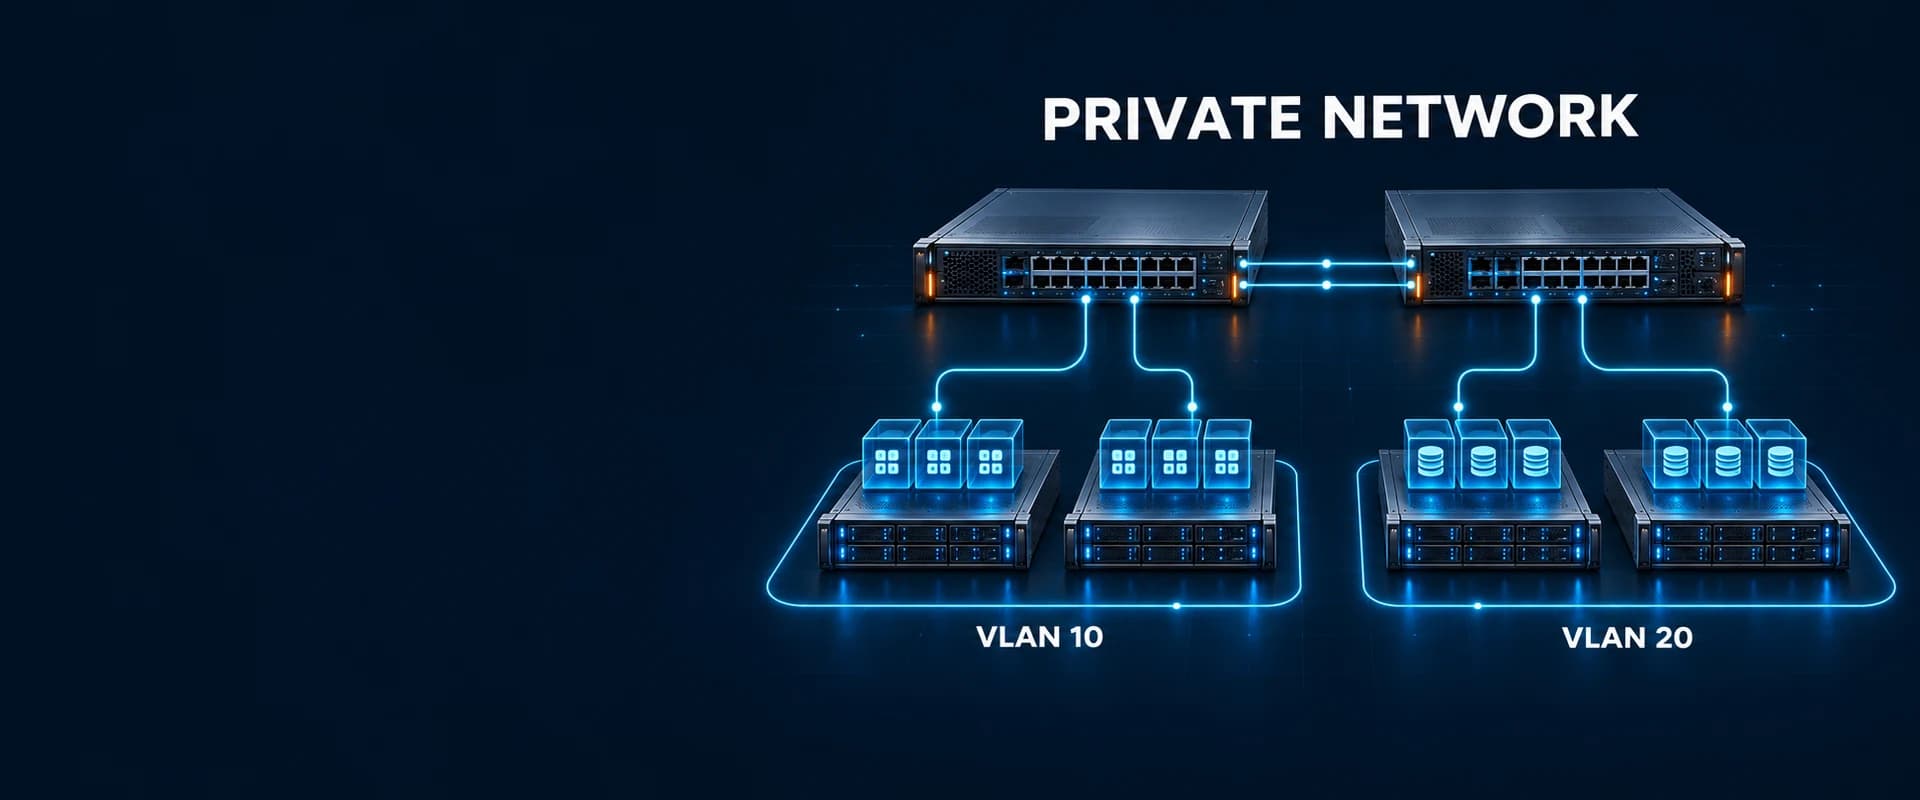
Kết nối máy chủ, ứng dụng và dữ liệu qua mạng riêng. Tổ chức subnet, định tuyến và kiểm soát truy cập theo cách hệ thống của bạn vận hành.
Không phải mọi thành phần đều cần tiếp xúc trực tiếp với Internet. Xác định luồng dữ liệu và cách các máy chủ cần giao tiếp trước khi xây dựng mạng.
Tổ chức giao tiếp giữa ứng dụng, database và dịch vụ nền theo đường đi được xác định.
Lập IP plan để hạn chế trùng dải mạng và chuẩn bị cho việc kết nối thêm hệ thống.
Tách vùng dữ liệu, ứng dụng và quản trị; xác định thành phần nào cần được liên lạc.
Thiết lập firewall hoặc ACL theo nguồn, đích và dịch vụ cần dùng, tránh mở kết nối quá rộng.
Kiểm tra cả kết nối được cho phép và kết nối cần chặn theo sơ đồ đã thống nhất.
Bàn giao sơ đồ, thông tin subnet, định tuyến và quy tắc truy cập để thuận tiện bảo trì.
Từ luồng giao tiếp nội bộ đến kết nối nhiều điểm triển khai.Chọn mô hình theo cách ứng dụng và dữ liệu cần trao đổi.
Kết nối các máy chủ trong một hệ thống để ứng dụng, database và dịch vụ nền giao tiếp qua mạng riêng.
Xem phương án Mạng nội bộ ứng dụng
Tổ chức các vùng ứng dụng, dữ liệu và quản trị. Kiểm soát luồng truy cập giữa các thành phần theo vai trò.
Xem phương án Phân vùng hệ thống
Lập phương án kết nối văn phòng, datacenter hoặc hạ tầng hiện có, phù hợp với đường truyền và thiết bị hai đầu.
Xem phương án Kết nối đa điểmTừ website nhiều tầng đến hạ tầng doanh nghiệp. Bắt đầu từ các thành phần cần kết nối và những luồng cần được giới hạn.
Tách luồng truy cập website khỏi kết nối tới database. Chỉ cho phép tầng ứng dụng truy cập các cổng dữ liệu cần thiết.
Xem phương án cho Website & Database
Phân chia môi trường thử nghiệm và vận hành. Kiểm soát truy cập giữa các môi trường theo tài khoản và nhiệm vụ.
Xem phương án cho Development, Staging & Production
Kết nối các thành phần của phần mềm nghiệp vụ. Xác định đường đi và chính sách cho người dùng, ứng dụng và quản trị viên.
Xem phương án cho ERP, CRM & Hệ thống nội bộ
Tổ chức luồng đồng bộ và sao lưu giữa các máy chủ. Xác định cửa sổ truyền dữ liệu, đích lưu trữ và quyền truy cập.
Xem phương án cho Dữ liệu & Sao lưu
Kết nối hệ thống tại văn phòng với máy chủ bên ngoài qua phương án định tuyến và bảo vệ lưu lượng phù hợp.
Xem phương án cho Văn phòng & Datacenter
Lập mạng cho máy chủ ảo, container và dịch vụ nền. Đối chiếu khả năng của nền tảng, cổng mạng và chính sách triển khai.
Xem phương án cho Cụm dịch vụ & ContainerĐịa chỉ, phân vùng, chính sách và kiểm thử cần đi cùng nhau trong một phương án triển khai.
Rà soát mạng đang dùng, tách subnet theo chức năng và dự trù không gian địa chỉ cho các hệ thống cần kết nối.
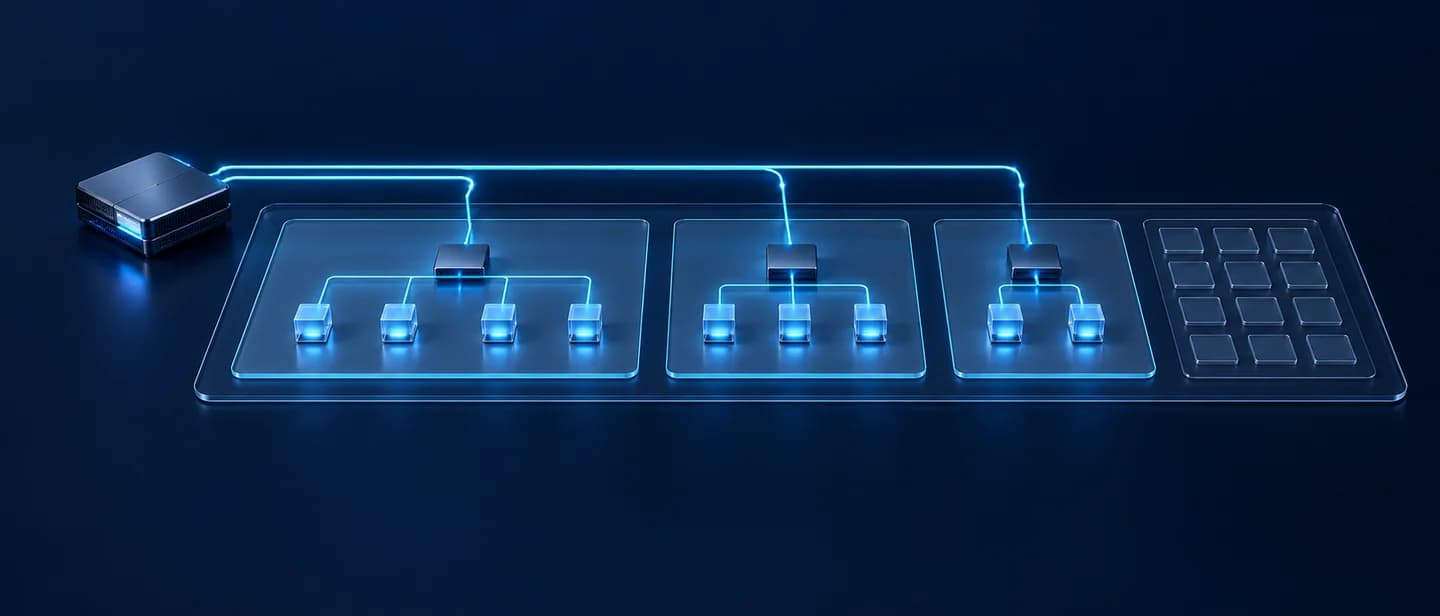
Lựa chọn cách phân đoạn phù hợp với nền tảng, như VLAN hoặc các mạng ảo. Tách môi trường và giới hạn phạm vi giao tiếp.
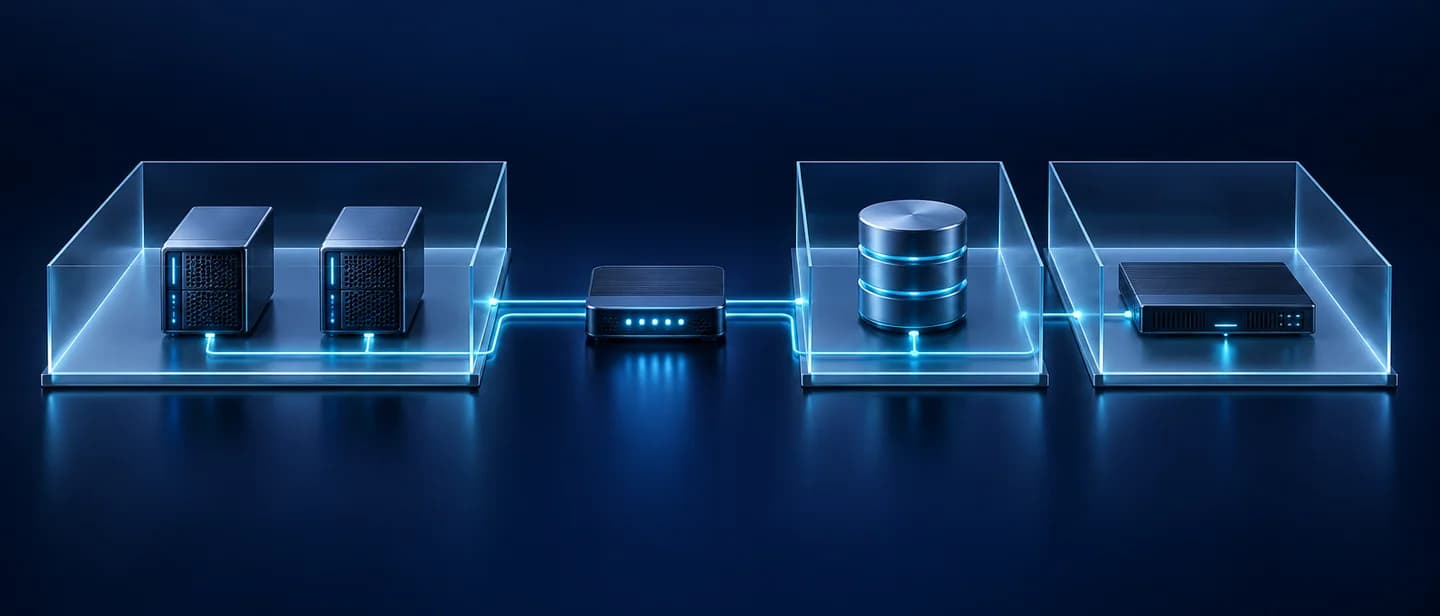
Xác định nguồn, đích, cổng và chiều kết nối. Thống nhất firewall, route và phương án mã hóa cho các luồng cần bảo vệ.
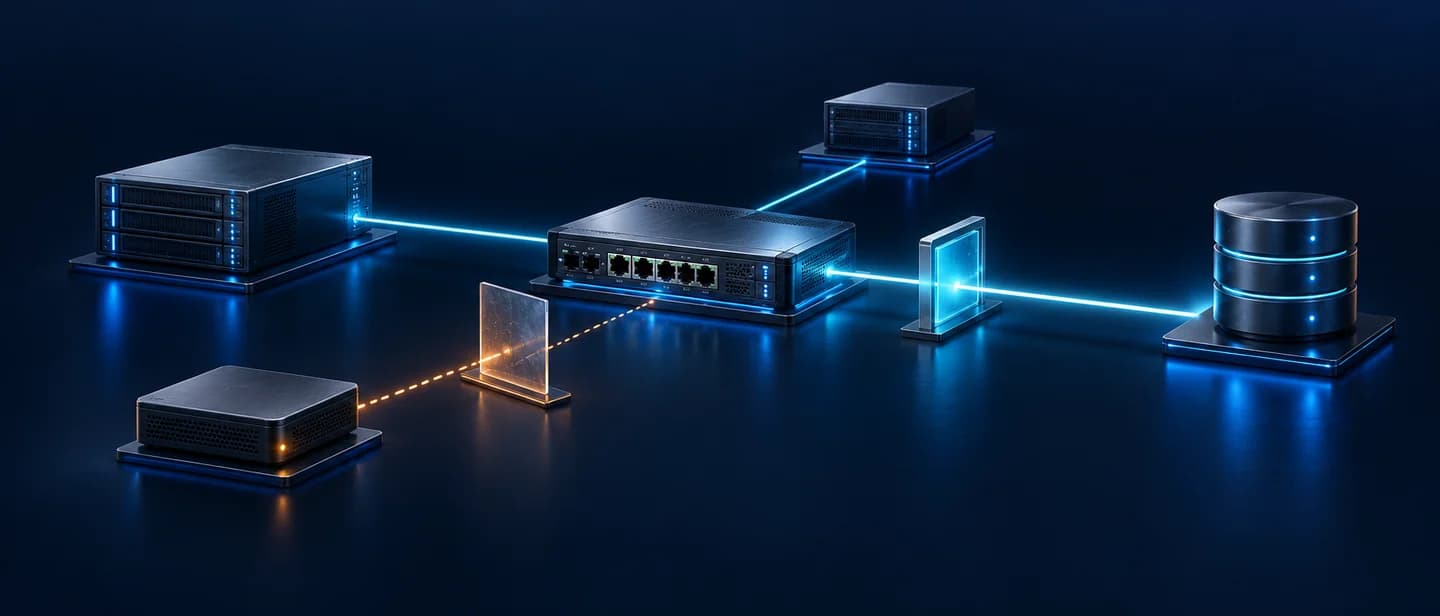
Đối chiếu kết quả với ma trận truy cập, ghi nhận cấu hình và thống nhất kịch bản thay đổi hoặc khôi phục khi cần.
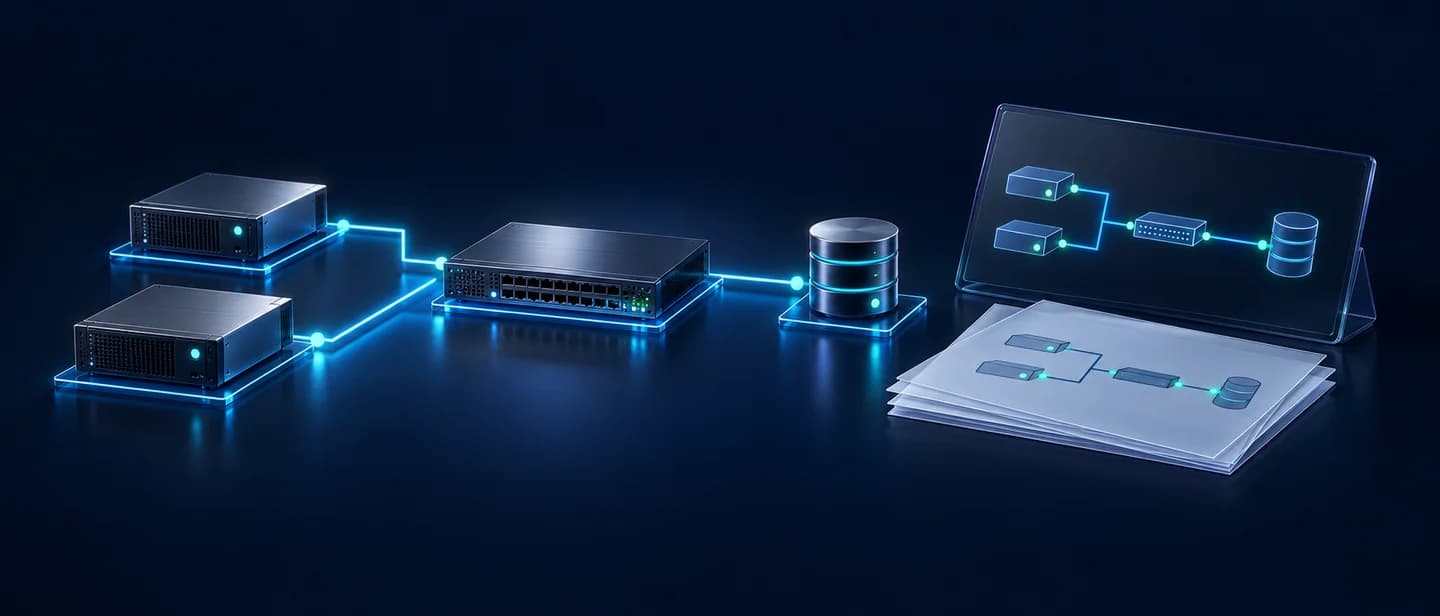
Ba khái niệm giải quyết các nhu cầu khác nhau và có thể cùng xuất hiện trong một hệ thống.
Vuốt ngang để xem đủ các cột trên màn hình nhỏ.
| Tiêu chí | Private Network Tổ chức giao tiếp nội bộ | Public Network Phục vụ kết nối qua Internet | VPN Kết nối giữa người dùng hoặc các mạng |
|---|---|---|---|
| Mục đích | Giao tiếp nội bộ giữa các thành phần hệ thống | Cung cấp dịch vụ hoặc truy cập qua Internet | Tạo kết nối được bảo vệ giữa người dùng hoặc các mạng |
| Đường đi | Subnet và định tuyến theo thiết kế mạng riêng | IP public, gateway và định tuyến Internet | Tunnel giữa các điểm kết nối trên mạng nền |
| Kiểm soát truy cập | Firewall / ACL theo vùng và dịch vụ | Firewall, xác thực ứng dụng và chính sách công bố dịch vụ | Xác thực đầu kết nối và giới hạn mạng được truy cập |
| Mã hóa | Cần cấu hình bổ sung nếu yêu cầu bảo vệ dữ liệu truyền | Dùng TLS hoặc cơ chế bảo vệ ở ứng dụng và kết nối | Phụ thuộc giao thức và cấu hình; IPsec có thể bảo vệ lưu lượng IP |
| Khi kết hợp | Làm mạng nội bộ cho ứng dụng và dữ liệu | Dùng cho các điểm cần phục vụ bên ngoài | Dùng để truy cập hoặc nối các mạng riêng khi phù hợp |
Mạng riêng không tự đồng nghĩa với mã hóa đầu cuối. Cần xác định cơ chế bảo vệ cho từng luồng dữ liệu và từng điểm kết nối.
Từ khảo sát hệ thống đến cấu hình, kiểm thử và tài liệu vận hành.
Thu thập sơ đồ, IP hiện có, nền tảng máy chủ, các điểm kết nối và nhu cầu truy cập.
Thống nhất subnet, định tuyến, ma trận truy cập và phạm vi công việc cần triển khai.
Thực hiện theo kế hoạch thay đổi, kiểm tra đường đi và các luồng được phép hoặc cần chặn.
Bàn giao cấu hình, sơ đồ kết nối và hướng dẫn theo dõi, thay đổi hoặc khôi phục.
InterData cung cấp dịch vụ máy chủ và giải pháp triển khai cho website, ứng dụng và hệ thống doanh nghiệp. Mỗi nhu cầu được xem xét theo tài nguyên và yêu cầu vận hành thực tế.
Chất lượng dịch vụ rất tốt! Đội ngũ hỗ trợ…
Chất lượng dịch vụ rất tốt! Đội ngũ hỗ trợ mau chóng, phối hợp nhịp nhàng để hỗ trợ mấy ca khó. Linh hoạt xử lý mấy tình huống ngoài phạm vi trách nhiệm luôn. Rất tuyệt vời.
Sau 1 thời gian trải nghiệm và đã sử dụng dịch vụ của InterData thì Hưng đánh giá chất lượng dịch vụ khá là tốt…
Sau 1 thời gian trải nghiệm và đã sử dụng dịch vụ của InterData thì Hưng đánh giá chất lượng dịch vụ khá là tốt. Hưng cũng dùng dịch vụ rất nhiều bên ở Việt Nam rồi thì thấy dịch vụ không thua kém bất kể bên nào, nhiều khi còn nhỉnh hơn các bên. Hệ thống ổn định, đặc biệt giá thành tốt hơn so với các bên trên thị trường. Mong muốn của Hưng cũng như tất cả khách hàng là InterData sẽ duy trì sự ổn định bền vững ở hiện tại và tương lai.
Tôi đã chuyển website Umix sang chạy ở InterData…
Tôi đã chuyển website Umix sang chạy ở InterData, điều tôi hài lòng nhất chính là sự nhiệt tình của các nhân viên, hỗ trợ mọi vấn đề một cách nhanh chóng ngay cả lúc nửa đêm.
Với tư cách là đơn vị sử dụng trực tiếp và cung cấp dịch vụ website đến khách hàng toàn quốc, mình đã…
Với tư cách là đơn vị sử dụng trực tiếp và cung cấp dịch vụ website đến khách hàng toàn quốc, mình đã sử dụng dịch vụ của các đơn vị cung cấp VPS, Hosting, Dedicate từ trong nước đến nước ngoài. Sau khi sử dụng dịch vụ VPS tại InterData, mình rất ấn tượng với cấu hình chuẩn chỉnh và giá trị thực tế của dịch vụ. Mình đánh giá rất cao thái độ cầu thị của toàn thể công ty InterData và chất lượng sản phẩm dịch vụ.
Mình thấy khá hài lòng với dịch vụ Cloud AMD của InterData. Website chạy ổn định…
Mình thấy khá hài lòng với dịch vụ Cloud AMD của InterData. Website chạy ổn định, hiệu suất và các tính năng đều đáp ứng tốt nhu cầu của mình. Có lúc cũng gặp vài trục trặc nhỏ, nhưng đội ngũ kỹ thuật xử lý rất nhanh và nhiệt tình. Nhìn chung, dùng dịch vụ của InterData mình cảm thấy rất yên tâm.
Từ lúc chuyển qua dùng VPS của InterData, mình thấy website chạy…
Từ lúc chuyển qua dùng VPS của InterData, mình thấy website chạy mượt hơn hẳn, hiếm khi gặp lỗi. Đội ngũ hỗ trợ cũng rất chuyên nghiệp, lúc nào cần là phản hồi liền. Hiện tại thì mình hoàn toàn hài lòng với dịch vụ này.
Bên mình là Agency về thiết kế web và Ads nên rất chú trọng về tính ổn định, bảo mật của VPS…
Bên mình là Agency về thiết kế web và Ads nên rất chú trọng về tính ổn định, bảo mật của VPS, Hosting để đảm bảo chất lượng dịch vụ với khách hàng. Từ khi dùng dịch vụ của InterData thì mình thấy hạ tầng mạnh, cập nhật các dòng cấu hình server mới, tốc độ kết nối nhanh và đội ngũ hỗ trợ nhiệt tình. Mình tin tưởng vào chất lượng dịch vụ của InterData sẽ luôn đảm bảo ổn định và bảo mật cao.
Đội ngũ hỗ trợ kỹ thuật nhiệt tình…
Đội ngũ hỗ trợ kỹ thuật nhiệt tình và nhanh chóng. Tôi sẽ giới thiệu thêm cho bạn bè và đối tác của mình về dịch vụ của InterData trong thời gian tới.
Các bài viết về hoạt động, công nghệ và hợp tác của InterData. Nội dung do từng cơ quan báo chí xuất bản.
Các trường được giới thiệu trong nội dung chương trình Free Hosting của InterData.
Kết nối công nghệ, nền tảng và hạ tầng cùng InterData.



Kết nối, phân vùng, mã hóa và những thông tin cần chuẩn bị khi trao đổi phương án.
Private Network là mạng được tổ chức cho giao tiếp nội bộ của một hệ thống hoặc tổ chức. Máy chủ, ứng dụng và dữ liệu kết nối theo dải địa chỉ, subnet, định tuyến và chính sách truy cập đã thiết kế. Phạm vi mạng riêng phụ thuộc nền tảng và cách triển khai.
Không. Phân tách mạng và mã hóa là hai cơ chế khác nhau. Khi cần bảo vệ dữ liệu trên đường truyền, phải lựa chọn cơ chế phù hợp như TLS ở ứng dụng hoặc IPsec cho kết nối giữa các điểm, đồng thời quản lý khóa và quyền truy cập.
Mạng riêng mô tả cách tổ chức và giới hạn giao tiếp trong hệ thống. VPN là một cách tạo kết nối giữa người dùng hoặc các mạng qua hạ tầng truyền dẫn. Hai giải pháp có thể kết hợp: các máy chủ dùng mạng nội bộ, còn văn phòng kết nối tới mạng đó qua VPN phù hợp.
Có thể, nếu có đường ra được cấu hình, chẳng hạn gateway hoặc NAT cùng quy tắc firewall phù hợp. Việc dùng địa chỉ private không tự tạo đường ra Internet và cũng không tự mở truy cập từ Internet vào máy chủ.
Cần kiểm tra nền tảng, vị trí, cổng mạng, quyền cấu hình và các dải IP đang dùng. Khả năng kết nối không giống nhau giữa VPS, máy chủ vật lý và từng môi trường ảo hóa. Nên gửi sơ đồ hiện tại để chọn phương án ít ảnh hưởng đến ứng dụng.
Không. Cần thiết kế đường truyền, định tuyến hoặc cơ chế kết nối phù hợp; phải xử lý dải địa chỉ chồng lấn, MTU và chính sách truy cập. Không nên giả định mạng Layer 2 tự kéo dài giữa hai địa điểm chỉ vì dùng chung dải địa chỉ.
Lập danh sách các dải mạng của từng bên trước khi kết nối. Đối chiếu subnet đang dùng, chọn dải không chồng lấn và thống nhất phương án đổi địa chỉ hoặc xử lý định tuyến nếu hệ thống hiện tại có xung đột. Các dải IPv4 private thường dùng được quy định trong RFC 1918.
Ảnh hưởng tùy vào thay đổi cổng mạng, route, firewall và cách ứng dụng sử dụng địa chỉ IP. Cần đánh giá trước, chọn cửa sổ bảo trì nếu cần, sao lưu cấu hình và chuẩn bị phương án khôi phục. Không mặc định mọi thay đổi đều thực hiện được mà không gián đoạn.
Nên chuẩn bị số lượng và vị trí máy chủ, nền tảng đang sử dụng, sơ đồ mạng, dải IP, danh sách dịch vụ cần kết nối, yêu cầu bảo mật, lưu lượng dự kiến và lịch triển khai mong muốn. Nếu có ma trận nguồn – đích – cổng, hãy gửi kèm để xác định phạm vi nhanh hơn.
Chi phí phụ thuộc kiến trúc, số điểm kết nối, khả năng của hạ tầng, thiết bị hoặc giấy phép cần dùng và phạm vi vận hành. Liên hệ InterData để thống nhất công việc triển khai, phần hạ tầng đi kèm và trách nhiệm quản trị trước khi nhận phương án cụ thể.
Chia sẻ các thành phần cần kết nối, nền tảng đang dùng và yêu cầu truy cập. InterData sẽ cùng bạn xác định mô hình mạng riêng và phạm vi triển khai phù hợp.